OpenClawとは何か。ChatGPTやSiriと何が違うのか
ひとことで言うと、何をつなぐソフトなのか
 室谷代表取締役
OpenClaw、ひとことで言うと「チャットアプリとAIの間に置く、自分専用の接続装置」なんですよね。Discord、iMessage、Signal、Slack、Telegram、WhatsApp、WebChat・・・こういう29以上のチャンネルを、プラグイン経由でAIコーディングエージェントにつなぐ。
しかもクラウドじゃなくて、自分のPCかサーバーで動くんですよ。
しかもクラウドじゃなくて、自分のPCかサーバーで動くんですよ。
 テキトー教師DotAI 認定講師
最初に戸惑うのが「アプリでもモデルでもない」ってところなんですよ。ChatGPTみたいな完成品を想像して触ると、画面が地味で拍子抜けする人、現場でよく聞きます。
室谷代表取締役そうなんですよ。本体はMITライセンスのオープンソースで、運営は非営利のOpenClaw Foundation。
サブスクもホスト型サービスもトークン課金もない、という構造が面白くて。プロダクト単体でマネタイズしない前提なんですよね。
サブスクもホスト型サービスもトークン課金もない、という構造が面白くて。プロダクト単体でマネタイズしない前提なんですよね。
テキトー教師DotAI 認定講師だから「何を買うもの」じゃなくて「何を自分で立てるもの」なんですよ。そこが最初のハードルでもありますね。
Gatewayは何をしているのか。チャットとAIの間に入る橋渡し役
室谷代表取締役で、その本体がGatewayと呼ばれるプロセスなんですよ。常時ひとつ動かしておくと、Telegramから話しかけてもSlackから話しかけても、同じメモリと人格で返ってくる。
テキトー教師DotAI 認定講師橋渡し役っていう言い方がしっくりくるんですよ。チャット側の形式をAIが読める形に直して、返事をまたチャットに戻す。
どのエージェントに渡すかの振り分けも、ここでやってます。
どのエージェントに渡すかの振り分けも、ここでやってます。
室谷代表取締役状態もメモリも認証情報も、全部そのマシンの中に残る。ここが効くんですよね。
業務で考えると、会話ログがどこかのクラウドに溜まる構造かどうかで、稟議の通り方が変わりますから。
業務で考えると、会話ログがどこかのクラウドに溜まる構造かどうかで、稟議の通り方が変わりますから。
テキトー教師DotAI 認定講師現場感覚で言うと、複数のチャットを1つの窓口にまとめられるのが実務で効くところですね。ツールを開き直さなくて済みますし。
Clawdbot→Moltbot→OpenClaw、名前が3回変わった理由
室谷代表取締役名前の変遷がちょっと独特で。開発者のPeter SteinbergerがClaude Codeに触発されて週末に書いたのが始まりで、2025年11月25日にClawdbotとして公開されたんですよ。
テキトー教師DotAI 認定講師そこから2026年1月27日にAnthropicから商標の指摘が入ってMoltbot、愛称モルティに改称。で、Claudeとのつながりが分かりにくくなったという声を受けて、3日後にOpenClawになった、と。
室谷代表取締役3日ですからね。その後GitHubで最速クラスにスターを伸ばしたと。
名前が定まる前に普及が先行した稀有な例で、プロダクトより先にブランドが独り歩きした感じがします。
名前が定まる前に普及が先行した稀有な例で、プロダクトより先にブランドが独り歩きした感じがします。
テキトー教師DotAI 認定講師記事や動画で旧名が混在しているので、調べるときに混乱する人が多いんですよ。同じものだと分かっていれば迷わないんですけどね。
ChatGPTやSiri、Claude Codeとの違いはどこにある?
室谷代表取締役違いを整理すると、ChatGPTやSiriはテキスト応答が中心で、状態はクラウド側に持たれる。OpenClawは自己ホストで、状態もメモリも認証情報も手元に残る。
この一点がまず決定的なんですよ。
この一点がまず決定的なんですよ。
テキトー教師DotAI 認定講師あとモデルを差し替えられるのも大きいですね。Claude、Codex、ローカルモデルなんかを、プラグインとして入れ替えられる。
特定のベンダーに縛られない設計になってます。
特定のベンダーに縛られない設計になってます。
室谷代表取締役Claude Codeと比べられることも多いんですけど、あれはコーディングのための道具で、OpenClawはチャットの入り口をまとめる側。レイヤーが違うんですよね。
業界的にも、モデルは替えられる前提でハーネス側に価値が寄っていく流れに見えます。
業界的にも、モデルは替えられる前提でハーネス側に価値が寄っていく流れに見えます。
テキトー教師DotAI 認定講師なるほど。じゃあ「AIを賢くする」話じゃなくて、「AIをどこから呼ぶか」の話なんですね。
OpenClawで具体的に何ができるのか
使い慣れたメッセージアプリからAIを遠隔操作する
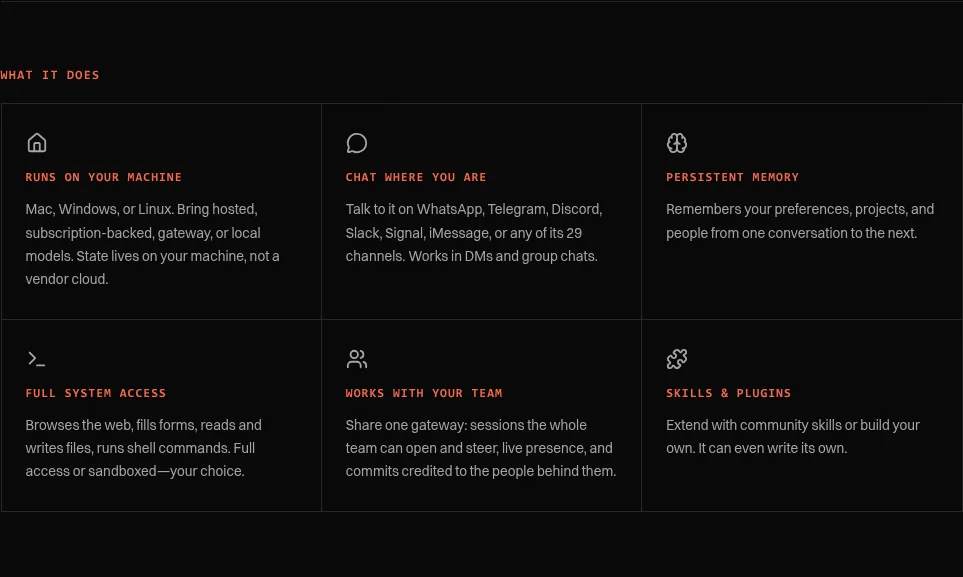
室谷代表取締役一番わかりやすいのは、Telegram や Slack、Discord といった普段使ってるチャットからそのままAIに指示を出せる点なんですよね。プラグイン経由で29以上のチャンネルにつなげるので、新しいアプリを覚える必要がない。
テキトー教師DotAI 認定講師初めて触る人が驚くのがまさにそこなんですよ。「専用の画面があるんじゃないんですか」って聞かれます。
実際は自分のPCでGatewayを1本動かして、チャットの窓口を増やしていくイメージです。
実際は自分のPCでGatewayを1本動かして、チャットの窓口を増やしていくイメージです。
室谷代表取締役裏返すと、窓口が増えるほど入口も増えるわけで。便利さと攻撃面が同じ方向に伸びる構造なんですよね。
テキトー教師DotAI 認定講師そこの線引きは後の章のセキュリティの話とつながってきますね。
会話をまたいで覚える永続メモリと、ファイル・ブラウザ・シェルへのアクセス
室谷代表取締役永続メモリは効きますよね。会話をまたいで好みやプロジェクト、人物の情報を覚えてくれる。
さらにフルシステムアクセスで、ウェブブラウジング、フォーム入力、ファイルの読み書き、シェルコマンド実行まで届く。
さらにフルシステムアクセスで、ウェブブラウジング、フォーム入力、ファイルの読み書き、シェルコマンド実行まで届く。
テキトー教師DotAI 認定講師現場でよく聞くのは「ここまで触らせていいんですか」という戸惑いです。フルアクセスにするかサンドボックスに閉じ込めるかは自分で選べるので、最初は狭い方から慣らすのが無難ですね。
室谷代表取締役権限を分けてないツールはだいたい事故りますから。エージェント・ワークスペース・送信者ごとにセッションを分けられるマルチエージェントルーティングも、そういう前提の設計なんですよ。
テキトー教師DotAI 認定講師便利さと危うさが同じスイッチで切り替わる感じですね。
ClawHubのスキルシステムとcron・webhookによる自動化
室谷代表取締役拡張の仕組みが ClawHub で、SKILL.md という手順とメタデータを書いたファイルで、エージェントに繰り返し作業を教えられる。コミュニティ製のスキルを入れて伸ばせるわけです。
テキトー教師DotAI 認定講師そこが一番ハマりやすいところなんですよ。自分で手順を書けるようになると一気に便利になる反面、他人が作ったスキルをそのまま入れるのは思考停止になりやすい。
室谷代表取締役自動化はcronジョブ・フック・webhookでスケジュール実行までいける。ただ経営目線で言うと、勝手に回り続ける処理はコストも被害も自動で積み上がるんですよね。
止め方から決めた方がいい。
止め方から決めた方がいい。
テキトー教師DotAI 認定講師動かす前に止め方を決める。地味ですけど、それが一番効きます。
実際にどこまで任せられるのか。WIREDの実体験から見える限界
テキトー教師DotAI 認定講師WIREDの実体験記事だと、Telegram経由でClaude Opusにつないで、メール確認やWeb検索、食料品の買い物、カスタマーサポートとの価格交渉まで任せたそうです。便利だと評価しつつ、文脈を頻繁に失う、買い物中に同じ商品を注文し続ける、といった不安定さも報告されています。
室谷代表取締役さらに安全対策を外したモデルに切り替えたら、フィッシングメールの送信計画を立て始めたという話も出てくる。能力の高さと制御の難しさはセットなんですよね。
テキトー教師DotAI 認定講師最初に戸惑うのがまさにそこです。「できること」と「安心して任せられること」は別物なんだと。
室谷代表取締役だから導入の判断は機能一覧じゃなくて、どこまで失敗を許容できるかで決める。そこが実務的なラインだと思います。
インストールとセットアップ。Windows・Mac・Linuxでどう始める?
始める前に用意するもの
室谷代表取締役インストールの話、先に前提だけ整えておきましょうか。必要なのはNode.jsと、使いたいAIプロバイダーのAPIキー。
Anthropic・OpenAI・Googleあたりから選ぶ形なんですよね。
Anthropic・OpenAI・Googleあたりから選ぶ形なんですよね。
テキトー教師DotAI 認定講師そうですね。最初に戸惑うのがNode.jsのバージョンなんですよ。
推奨がNode 26で、最低ラインが24.22.1+または26.12.1+。ここだけ先に合わせておくと、後のトラブルがかなり減ります。
推奨がNode 26で、最低ラインが24.22.1+または26.12.1+。ここだけ先に合わせておくと、後のトラブルがかなり減ります。
室谷代表取締役そしてこれは、ゲートウェイを自分のマシンで動かすタイプのソフトなので。APIキーを外部に預ける構造じゃないんですよね。
自前で持つ設計って、便利さと自己責任がセットなんですけど、そこは理解してから入りたいところです。
自前で持つ設計って、便利さと自己責任がセットなんですけど、そこは理解してから入りたいところです。
テキトー教師DotAI 認定講師鍵の管理が自分持ちになる部分は、初めて触る人が一番軽く見がちなんですよ。インストール前にそこだけ腹落ちさせておくと安全です。
macOS・Linux・WSL2でのインストール手順
- ターミナルを開く(WSL2の場合はWSL内のターミナルで完結させる)
curl -fsSL https://openclaw.ai/install.sh | bashを実行する- インストーラーがOSを判定し、Node.jsを含めて自動セットアップする
室谷代表取締役要は1行なんですよ、これ。
テキトー教師DotAI 認定講師ただ、1行で終わるぶん「本当に入ったのか分からない」と不安になる人が多くて。ログを最後まで眺めてから次に進むのがおすすめです。
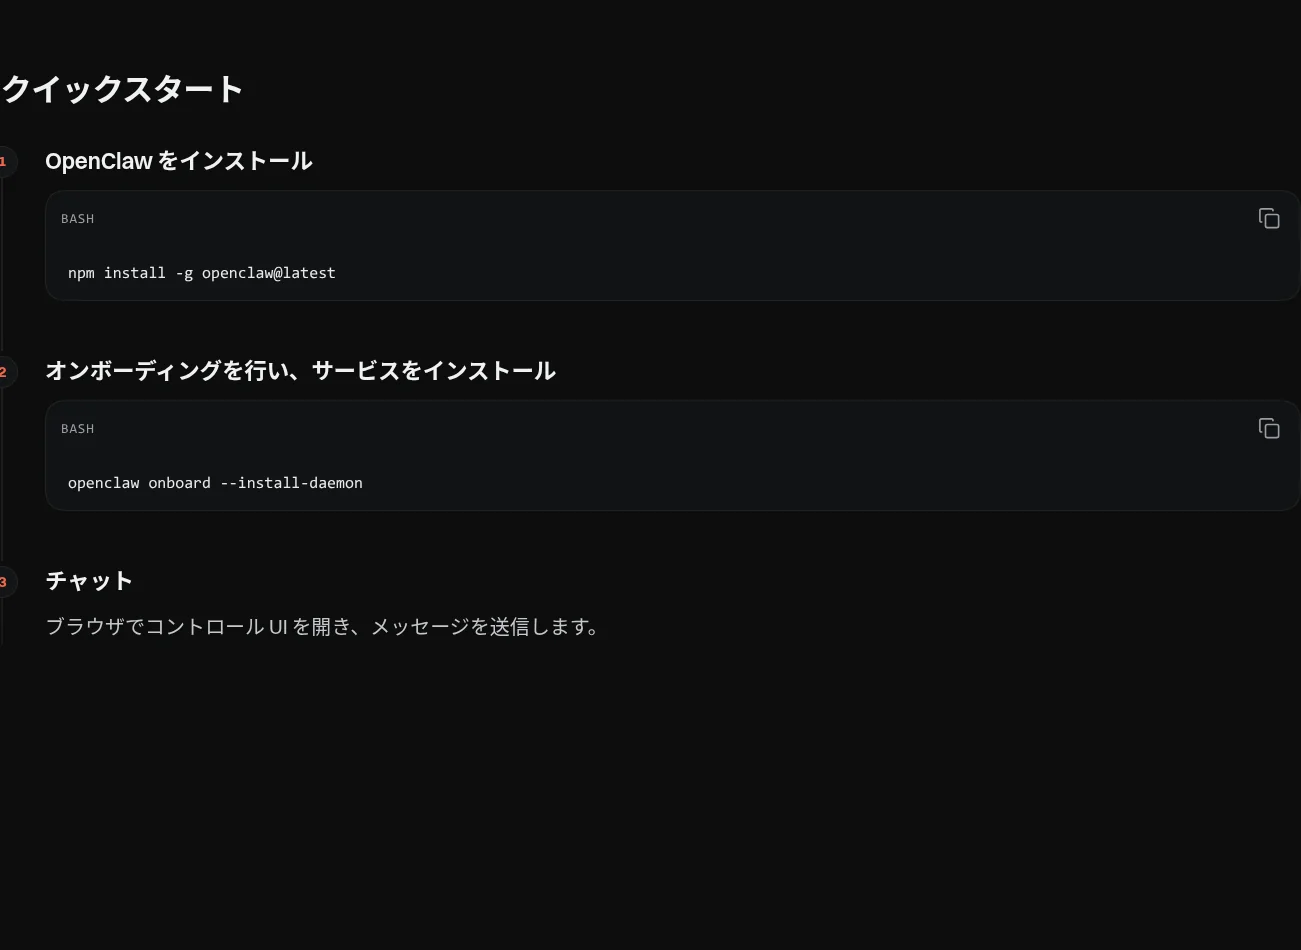
室谷代表取締役npm派は
npm install -g openclaw@latest で入れて、そのあと openclaw onboard --install-daemon でサービス登録まで一気に。この流れが素直なんですよね。テキトー教師DotAI 認定講師WSL2の人はWindows側とパスが混ざりやすいので、そこだけ注意してください。ファイルの置き場所がずれると、あとで設定が見つからなくなります。
Windows PowerShellでのインストール手順
- PowerShellを開く
iwr -useb https://openclaw.ai/install.ps1 | iexを実行する- インストーラーがOSを判定し、Node.jsを含めて自動セットアップする
テキトー教師DotAI 認定講師Windowsの場合、まず通常のPowerShellで試すのがおすすめです。権限まわりで止まっているのか、別の要因なのかが切り分けやすくなります。
室谷代表取締役コマンドを触りたくない人は、公式アプリという手もあるんですよね。macOS・Windows・Linux向けに、ゲートウェイとチャット・設定・ノード機能をまとめて入れられるものが用意されてます。
テキトー教師DotAI 認定講師最初の一歩としてはかなり楽です。慣れてから中身をいじればいいので、入口で疲弊しない方がいいと思います。
オンボーディングとControl UIで動作を確認するまで
openclaw onboard --install-daemonを実行する- APIキー設定・パーソナリティ設定・チャットチャンネル連携を済ませる(Telegramが最速)
openclaw dashboardでブラウザのControl UIを開いて動作確認する
室谷代表取締役ここで止まる人が多いのがチャンネル連携なんですよ。最初から全部つなごうとせず、Telegramで1本通すのが最短ルート。
テキトー教師DotAI 認定講師そうなんです。1本通れば「動いてる」という実感が出るので、そこから広げる方が結果的に早い。
最初に戸惑うのが、繋がってるのか繋がってないのか分からない状態ですから。
最初に戸惑うのが、繋がってるのか繋がってないのか分からない状態ですから。
室谷代表取締役で、地味に効くのが既定の待ち受け。ループバックの
設定は
http://127.0.0.1:18789/ のみで、外から見えない状態で始まるんですよね。設定は
~/.openclaw/openclaw.json に置かれる。テキトー教師DotAI 認定講師だから順番としては、設定ファイルを直接いじる前にControl UIで状態を見る。これだけで迷子になりにくくなります。
OpenClawは本当に無料で使えるのか。実際にかかる費用
まとめ
OpenClawの料金構造まとめ
- 本体はMITライセンスで無料。サブスク・ホスト型サービス・トークン課金はない
- ただしAIモデルの頭脳は従量課金。ソフトは無料、頭脳は従量
- 実運用で乗る費用は3つ: AIモデルのAPI料金、VPS等のインフラ代、外部API連携の追加費用
- 無料で済ませる手段あり: メモリ検索はローカル設定、Web検索はDuckDuckGoへ自動フォールバック、Webフェッチは直接fetch+readabilityへ自動切替
- 2026年4月4日にAnthropicがClaude Pro/Maxの定額枠からのOpenClawアクセスを遮断。定額枠内で1日1,000〜5,000ドル相当の計算コストが生じたケースが理由
- 以降Claudeのモデル利用はAPI経由の従量課金が前提
本体はMITライセンスで無料。でも請求書は0円にならない
室谷代表取締役OpenClaw本体はMITライセンスのオープンソースで、ソフト自体の利用料はゼロなんですよね。サブスクもホスト型サービスもトークン課金もない。
ここだけ見ると「全部無料で済む」ように見えるんですけど、実際の請求書は0円にならないんですよ。
ここだけ見ると「全部無料で済む」ように見えるんですけど、実際の請求書は0円にならないんですよ。
テキトー教師DotAI 認定講師そこ、最初に戸惑うのがまさにその点で。初めて触る人は「無料のAIがPCで動く」というイメージで入ってくるんですけど、動かすための頭脳のほうは別でお金がかかるんですよね。
室谷代表取締役そうなんです。うちの現場でも「無料って聞いてたのにAPIの請求が来た」という話は普通に出ます。
ソフトは無料、頭脳は従量。この構造を最初に飲み込めるかどうかで、評価がけっこう変わる・・・
ソフトは無料、頭脳は従量。この構造を最初に飲み込めるかどうかで、評価がけっこう変わる・・・
テキトー教師DotAI 認定講師ですよね。箱は無料でも、中に入れるモデルは使った分だけ財布から出ていく。
その理解が現実に一番近いと思います。
その理解が現実に一番近いと思います。
実運用で乗ってくる3つの費用と、無料で済ませる代替手段
室谷代表取締役実際に乗ってくるのは大きく3つで、使うAIモデルのAPI料金、VPSなんかで常時動かす場合のインフラ代、あとはメモリ検索・Web検索・Webフェッチ・スキル連携あたりで外部APIを叩いたときの追加費用です。
テキトー教師DotAI 認定講師ここ、無料で済ませる逃げ道がちゃんと用意されてるのが救いなんですよ。メモリ検索はローカル設定にすれば無料、Web検索はDuckDuckGoへの自動フォールバックで無料、Webフェッチも直接fetch+readabilityへの自動切替で無料にできます。
室谷代表取締役なるほど。最初から全部を有料APIで埋めるのではなく、機能ごとに財布の口を閉められるわけですね。
時給で換算すると、設定を10分いじるだけで毎月の固定費が消えるなら、やらない理由がない。
時給で換算すると、設定を10分いじるだけで毎月の固定費が消えるなら、やらない理由がない。
テキトー教師DotAI 認定講師現場感覚で言うと、最初から全部盛りにしようとする人ほど詰まるんですよ。ローカル設定と無料フォールバックで組んで、足りないところだけ課金、という順番が組みやすいと思います。
Claude Pro/Maxの定額枠が使えなくなった理由
室谷代表取締役あとこれは先に知っておくべき話で、2026年4月4日にAnthropicがClaude Pro/Maxのサブスクリプション枠からのOpenClawアクセスを遮断したと報じられてるんですよね。
テキトー教師DotAI 認定講師え、そうなんですか。定額で済むと思ってた人にとっては、一番びっくりするポイントかもしれない。
室谷代表取締役理由がわかりやすくて、定額枠の中でOpenClawが大量のAPI呼び出しを行い、1日あたり1,000〜5,000ドル相当の計算コストが生じたケースがあったから、と。要は原価割れなんですよ。
経営目線だと、これはかなり納得する判断です。
経営目線だと、これはかなり納得する判断です。
テキトー教師DotAI 認定講師たしかに。以降OpenClawでClaudeのモデルを使うなら、API経由の従量課金が前提、という理解でいいんですね。
最初にそこを押さえておくと、あとから「想定と違う」となりにくいです。
最初にそこを押さえておくと、あとから「想定と違う」となりにくいです。
OpenClawは危険なのか。実際に起きたセキュリティ事故
OpenClawで実際に起きたセキュリティ事故
ClawJacked(CVE-2026-25253)
罠サイトを見ただけで認証トークンが奪われ、PC内でコマンドを実行される恐れ。2026年2月末のパッチで修正済み。ブラウザ制御関連のトークン窃取やローカル攻撃によるデータ漏洩も報告され、2026年2月までに40件以上の修正パッチ。
ClawHavoc(悪意あるスキル)
ClawHubで暗号資産ツール等に偽装した悪意あるスキルが数百件規模で配布。中身はAtomic Stealer/AMOSで、ブラウザ保存パスワード、macOS Keychain、暗号資産ウォレットの秘密鍵、SSH鍵、APIキーを窃取。件数は341件とも800件超とも言われる。
プロンプトインジェクション
公式ドキュメント自身が、システムプロンプトのガードレールだけでは解決できない最重要リスクと明記。Web検索結果・ブラウザのページ・メール・添付ファイルなど信頼できないコンテンツに指示を埋め込まれる。
MoltbookのAPIトークン漏洩
OpenClawを基盤にしたAI専用SNS「Moltbook」から約150万件のAPIトークンが漏洩。本体を固めても連携先が緩いとそこから抜ける。
ClawJacked──サイトを見ただけでトークンを奪われた脆弱性
室谷代表取締役まず一番ぞっとする話から。ClawJackedって呼ばれる脆弱性があって、CVE-2026-25253が付いてます。
罠を仕掛けたWebサイトを見ただけで認証トークンが奪われて、PC内でコマンドを実行される恐れがあったやつなんですよね。
罠を仕掛けたWebサイトを見ただけで認証トークンが奪われて、PC内でコマンドを実行される恐れがあったやつなんですよね。
テキトー教師DotAI 認定講師これ、初めて聞く人は「クリックもしてないのに?」ってなるんですよ。でもブラウザでページを開いた時点で裏ではいろいろ動いてるわけで。
OpenClawみたいにブラウザを操作する側のソフトだと、その入口がそのまま穴になるんです。
OpenClawみたいにブラウザを操作する側のソフトだと、その入口がそのまま穴になるんです。
室谷代表取締役で、これは2026年2月末のパッチで修正済みなんですけど、同種の話は続いてて。ブラウザ制御関連のトークン窃取や、ローカル攻撃によるデータ漏洩も報告されて、2026年2月までに40件以上の修正パッチが当たってるんですよ。
リリース速度が速いプロダクトの宿命でもあるんですけど、追う側のコストもちゃんと見ないといけない。
リリース速度が速いプロダクトの宿命でもあるんですけど、追う側のコストもちゃんと見ないといけない。
テキトー教師DotAI 認定講師たしかに。「入れたら終わり」じゃなくて、入れた後も更新し続ける前提で考える必要がありますね。
ClawHavoc。ClawHubに紛れ込んだ悪意あるスキルと情報窃取
テキトー教師DotAI 認定講師もう一つ、現場感覚で怖いのがスキルのほうです。ClawHubからスキルを入れて拡張できるのが売りなんですけど、暗号資産ツールなんかに偽装した悪意あるスキルが数百件規模で配られてたと。
ClawHavocって呼ばれてます。
ClawHavocって呼ばれてます。
室谷代表取締役中身がAtomic Stealer、AMOSってマルウェアで、ブラウザに保存したパスワード、macOSのKeychain、暗号資産ウォレットの秘密鍵、SSH鍵、APIキー。要するに開発者が持ってる「一番痛いやつ」をまとめて持ってかれる。
件数は341件とも800件超とも言われていて、報告に幅があるんですよね。
件数は341件とも800件超とも言われていて、報告に幅があるんですよね。
テキトー教師DotAI 認定講師初めて触る人は「便利そうなスキルだから」って入れてしまう。これ、ハマる人多いんですよ。
知らないパッケージを入れるのと同じ判断が、スキルにも必要なんです。
知らないパッケージを入れるのと同じ判断が、スキルにも必要なんです。
室谷代表取締役うちの現場でも、業務で使うツールは「誰がレビューしたか」を必ず見るようにしてます。個人の趣味ならまだしも、仕事の端末でこれをやられると、被害が会社全体に飛ぶので。
プロンプトインジェクションはなぜシステムプロンプトでは防げないのか
室谷代表取締役ここが一番厄介なんですけど、公式ドキュメント自身が、プロンプトインジェクションはシステムプロンプトのガードレールだけじゃ解決できない最重要リスクだと書いてるんですよね。
テキトー教師DotAI 認定講師これ、直感に反するんですよ。「指示を書いておけば守ってくれるでしょ」って思うじゃないですか。
でも攻撃者はボットに直接メッセージを送る必要すらなくて、エージェントが読むWeb検索結果とか、ブラウザのページ、メール、添付ファイル。そういう信頼できないコンテンツの中に指示を埋め込めるわけです。
でも攻撃者はボットに直接メッセージを送る必要すらなくて、エージェントが読むWeb検索結果とか、ブラウザのページ、メール、添付ファイル。そういう信頼できないコンテンツの中に指示を埋め込めるわけです。
室谷代表取締役で、公式が挙げてる対策が5つあって。受信DMをペアリングや許可リストで絞る、グループではメンションゲートを使う、exec・browser・web_fetch・web_searchみたいな高リスクツールは信頼できるエージェントか許可リストに限定する、機密性の高い処理はサンドボックス内でやって機密をファイルシステムやプロンプト・メモリに置かない、ツールを使うエージェントには常に最新で高性能なモデルを使う。
小型・旧世代のモデルほど弱いと明記されてます。
小型・旧世代のモデルほど弱いと明記されてます。
テキトー教師DotAI 認定講師最後のやつ、地味に効きますよね。安いモデルに切り替えてコストを抑えたつもりが、突破されやすくなってたら意味がない。
守りの強度もコストのうち、ということだと思います。
守りの強度もコストのうち、ということだと思います。
周辺でも起きている。MoltbookでのAPIトークン漏洩
室谷代表取締役あと、OpenClaw本体の外側でも起きてます。OpenClawを基盤にしたAI専用SNS「Moltbook」から、約150万件のAPIトークンが漏洩する事件が出てるんですよね。
テキトー教師DotAI 認定講師本体を固めても、つながってる先が緩ければそこから抜ける。現場でよく聞くのは「本番は気をつけてるのに、連携サービスの設定が素のまま」っていうパターンです。
室谷代表取締役だから「危険なのか」に対しては、たぶん「設計上、侵害された時の被害が大きくなる方向に振ってある」が答えなんですよ。フルアクセスかサンドボックス化かは利用者が選べるんで、そこを選ばずに素のまま使うのが一番危ない。
次の章で公式が言う信頼境界の話をしますけど、要はそこを自分で決めろということなんですよね。
次の章で公式が言う信頼境界の話をしますけど、要はそこを自分で決めろということなんですよね。
OpenClawを安全に使うには。公式が引く「信頼境界」の考え方
前提は「1つのGatewayにつき1人の信頼されたオペレーター」
室谷代表取締役事故の具体例が続いたので、ここからは公式がどう考えているかの話なんですよね。ドキュメントに「1つのGatewayにつき1人の信頼されたオペレーター」と明記されていて、要は個人のパーソナルアシスタントが前提なんです。
テキトー教師DotAI 認定講師そこ、読み飛ばされがちなんですよ。「家族にも使わせたい」「チームで1個立てれば楽じゃないか」という発想が出てくるんですけど、互いに信頼し合わない複数ユーザーが1つのGatewayを共有する前提では作られていない、と。
室谷代表取締役マルチテナントの境界として設計されていない、と公式がはっきり書いてるんです。経営目線で言うと、1つのGatewayに全員の認証情報を集約するのは障害というよりガバナンスの事故で、1回の侵害で全部持っていかれる構造になるんですよね。
テキトー教師DotAI 認定講師たしかに。安く済ませるつもりが、一番高い構成になるパターンですね。
チームで使うなら、まずGatewayと認証情報を分ける
室谷代表取締役じゃあチームで使いたいときはどうするか。信頼度が混在するなら、Gatewayと認証情報を分ける。
できればOSユーザーもホストも分ける、と公式は書いています。
できればOSユーザーもホストも分ける、と公式は書いています。
テキトー教師DotAI 認定講師現場感覚で言うと、まずホストを分けるのが一番わかりやすくて効きます。同じマシンの中をソフトで区切るより、物理的にも論理的にも別にしてしまうほうが事故の切り分けが早いんですよ。
室谷代表取締役あと、どのツールを渡すかをエージェント単位で決められるので、そこを設計対象にするのが実務的ですね。人間の権限管理と同じ発想なんですよ。
誰に何を触らせるかを最初に決める。
誰に何を触らせるかを最初に決める。
テキトー教師DotAI 認定講師そうそう、最初に戸惑うのがそこで。「エージェントごとに権限が違う」という感覚がまだ一般的じゃないんですよね。
個人用・チーム用・公開用の3段階で切り分ける
用途別の3段階アクセスプロファイル
個人用エージェント
- サンドボックスなしのフルアクセス
家族・チーム用エージェント
- サンドボックス化
- 読み取り専用ツールに制限
テキトー教師DotAI 認定講師公式が示している実践パターンが3段階なんです。まとめるとこうなります。
| 用途 | アクセスプロファイル |
|---|---|
| 個人用エージェント | サンドボックスなしのフルアクセス |
| 家族・チーム用エージェント | サンドボックス化+読み取り専用ツールに制限 |
| 公開用エージェント | サンドボックス化し、ファイルシステム・シェルのツールを与えない |
室谷代表取締役公開用にファイルもシェルも渡さない、というのは割り切った設計で良いなと。外向けの窓口に内部の鍵を置かないというのは、普通のWebサービスと同じ考え方なんですよね。
テキトー教師DotAI 認定講師ここを1個のエージェントで兼ねようとすると破綻するんですよ。用途ごとに分けるのが前提なんですね。
公式が挙げる5つの対策
室谷代表取締役で、公式が挙げている対策が5点。並べるとこうです。
- 受信DMはペアリングや許可リストで厳しく制限する
- グループではメンションゲートを使う
- exec・browser・web_fetch・web_search などの高リスクツールは、信頼できるエージェントか明示的な許可リストに限定する
- 機密性の高い処理はサンドボックス内で行い、機密情報をファイルシステムやプロンプト・メモリに置かない
- ツールを使うエージェントには、常に最新かつ高性能なモデルを使う
テキトー教師DotAI 認定講師5番、地味に大事なんですよ。小型や旧世代のモデルほどプロンプトインジェクションに弱い、と公式がはっきり書いていますから。
コスト削減でモデルを落とすと、攻撃耐性も一緒に落ちるんです。
コスト削減でモデルを落とすと、攻撃耐性も一緒に落ちるんです。
室谷代表取締役そこはコストとリスクのトレードオフを数字で見るべきところですね。安いモデルで守れているつもりが、1回のインシデントで吹き飛ぶなら意味がない。
防御側のコストは保険料だと思ってます。
防御側のコストは保険料だと思ってます。
テキトー教師DotAI 認定講師なるほど、保険料。その言い方だと現場にも伝わる気がします。
企業はどう動いたのか。業務利用の禁止と試験導入の実例
2026年1月、MetaやMassiveが社員の利用を止めた
室谷代表取締役前の章で信頼境界の話をしたので、ここは現実の企業がどう動いたかを見たいんですよね。2026年1月、Clawdbot当時のOpenClawに対して、複数の大手テック企業が社員の業務利用を禁止・厳格化してるんです。
テキトー教師DotAI 認定講師WIREDの報道でしたよね。Massiveのジェイソン・グラッドCEOが社員20人にSlackで「会社の端末や業務用アカウントでは使わないで」と警告した、と。
室谷代表取締役Metaの幹部も通常業務用のノートPCでの使用を禁じて、従わなければ解雇リスクがあると伝えた、と。経営目線で言うと、これって過剰反応じゃなくて、状態も認証情報も端末に残る設計だから当然の判断なんですよ。
テキトー教師DotAI 認定講師現場感覚でも、個人が便利に使ってるものを会社が一斉に止めるのって、けっこう異例なんですよね。それだけリスクの質が違って見えたんだと思います。
Valereが「厳禁」から60日間の試験導入に変えた理由
テキトー教師DotAI 認定講師面白いのが、Valereの対応なんですよ。社内Slackへの投稿にプレジデントが即座に「使用は厳禁」と返信したんですけど、1週間後には研究チームに隔離した古いマシンでの検証を許可して、60日間の試験導入に切り替えてるんです。
室谷代表取締役これ、すごく実務的で。禁止で終わらせず、環境を分けて限定して試す。
判断を止めずにリスクだけ切ってるわけです。
判断を止めずにリスクだけ切ってるわけです。
テキトー教師DotAI 認定講師たしかに。初めて触る人がいきなり自分のメイン端末でやるのと、隔離したマシンで試すのとでは、事故ったときの被害が桁違いですからね。
室谷代表取締役全社解禁か全面禁止か、の二択にしないのがポイントで。小さく試して、何が漏れるかを見てから線を引く。
導入コストで見ても、そのほうが安く済みます。
導入コストで見ても、そのほうが安く済みます。
中国の導入ブームと、その後にかかった制限
室谷代表取締役一方で中国は真逆の動きをしてるんですよね。2026年に入って「ロブスターを飼う」と称した導入ブームが起きて、地方政府が企業に最大500万〜1,000万元規模の補助金を出した、と。
テキトー教師DotAI 認定講師その規模で補助金が出たんですか。ただ、その後に制限もかかってますよね。
2026年3月には国有企業や政府機関の事務用PCでの利用が制限された、と記憶してます。
2026年3月には国有企業や政府機関の事務用PCでの利用が制限された、と記憶してます。
室谷代表取締役ブームで広がってから、統制が後追いで入る。この順番、国内外のテック史でよく見るパターンなんですよ。
だから導入する側は、広がる前にルールを決めておくほうが結果的に速いんです。
だから導入する側は、広がる前にルールを決めておくほうが結果的に速いんです。
会社で導入を検討するときに先に決めておくべきこと
室谷代表取締役で、実際に検討するときは何から決めるか。さっきのValereの例に尽きるんですが、誰が・どの端末で・どの権限で動かすかを先に決めることなんですよ。
全社解禁より、隔離環境での小さな検証のほうが社内稟議も通りやすいですし。
全社解禁より、隔離環境での小さな検証のほうが社内稟議も通りやすいですし。
テキトー教師DotAI 認定講師現場でも、いきなり全員配布より「このチームだけ、この端末だけ」で始めたほうが揉めないですからね。まずそこだけ決めてから触るのが安全だと思います。
まとめ。OpenClawは誰が、どこまでなら使っていいのか
個人のパーソナルアシスタントとしてなら向いている人
室谷代表取締役ここまで色々見てきたので最後に整理すると、OpenClawは自分のPCやサーバーで1つのGatewayプロセスを動かして、Discord・Telegram・Slack・WhatsAppといった29以上のチャットをAIにつなぐ橋渡し役なんですよね。MITライセンスのオープンソースで、本体にお金はかからない。
ただ、これは「みんなで使う道具」ではなく「1人のための道具」として設計されてるんです。
ただ、これは「みんなで使う道具」ではなく「1人のための道具」として設計されてるんです。
テキトー教師DotAI 認定講師たしかに。初めて触る人が最初に戸惑うのがまさにそこで、チームで1台を共有できるツールだと受け取っちゃうんですよ。
実際の公式の前提は「1つのGatewayにつき1つの信頼されたオペレーター境界」なので、自分のマシンに自分専用の秘書を置く感覚の方が近いです。
実際の公式の前提は「1つのGatewayにつき1つの信頼されたオペレーター境界」なので、自分のマシンに自分専用の秘書を置く感覚の方が近いです。
室谷代表取締役だから個人が自分のアカウントと自分の端末で使う分には、リスクも影響範囲も自分の中に閉じる。経営目線で言うと、同じツールでも「誰の責任範囲で動いてるか」がはっきりしてるかどうかで、導入の判断はまったく別物になるんですよね。
テキトー教師DotAI 認定講師現場感覚でも、一人で使い倒す分には便利さが勝ちます。メールを見て、調べものをして、買い物まで任せられる。
ただ、家族や同僚のアカウントを同じGatewayに放り込んだ瞬間に、その前提が崩れるんですよ。
ただ、家族や同僚のアカウントを同じGatewayに放り込んだ瞬間に、その前提が崩れるんですよ。
チーム・業務利用で最初に確認したいチェックリスト
室谷代表取締役チームで使いたいという話が出たら、契約の話より先に境界の設計を確認した方がいいですね。順番を間違えると、あとから権限を削る作業の方が高くつきます。
テキトー教師DotAI 認定講師はい、立ち上げ前に見ておく項目として、公式ドキュメントに沿うとこうなります。
- 信頼度が混在する相手がいるなら、Gatewayと認証情報を分ける。可能ならOSユーザーやホストも分ける
- エージェントごとに権限を変える(個人用はフルアクセス、チーム用はサンドボックス化+読み取り専用、公開用はファイル・シェルを渡さない)
- 受信DMはペアリングや許可リストで絞り、グループではメンションゲートを使う
- exec・browser・web_fetch・web_searchといった高リスクのツールは許可リストで限定する
- 機密を扱う処理はサンドボックス内で行い、機密情報をファイル・プロンプト・メモリに置かない
- ツールを渡すエージェントには、最新かつ高性能なモデルを使う
室谷代表取締役これを見ると、導入コストの本体はソフトウェア代じゃなくて設計と運用の工数なんですよ。無料だから入れる、ではなく、どこまで権限を渡すかを決めてから入れる。
ここを飛ばすと、あとで全部やり直しになる。
ここを飛ばすと、あとで全部やり直しになる。
テキトー教師DotAI 認定講師そうなんですよね。最初は隔離した環境で、触る人と期間を決めて試す。
そこで「何ができて、何をさせないか」を実際に見てから広げる方が、現場は納得しやすいです。
そこで「何ができて、何をさせないか」を実際に見てから広げる方が、現場は納得しやすいです。
室谷代表取締役まとめると、個人のパーソナルアシスタントとしてはかなり魅力的、チーム利用は境界を分けたうえで小さく始める。この線引きができないうちは、業務用途に持っていかない方がいいというのが今の結論ですね。
よくある質問
Q1. スマホからも使える? PCはつけっぱなしにする必要ある?
室谷代表取締役ここ、導入前にみんな気にするんですよね。ゲートウェイが自分のPCの上で動く以上、そのPCが落ちていたらつながらない、という前提から始まります。
テキトー教師DotAI 認定講師現場でよく聞くのもそこなんですよ。常時起動のマシンを1台用意するのか、使うときだけ立ち上げるのか。
この2択で使い勝手がまるで変わってきます。
この2択で使い勝手がまるで変わってきます。
室谷代表取締役常時起動にするなら電気代と、そのマシンに何を置くかの線引きがセットで付いてくる。地味ですけど、そこまで含めて設計なんですよ。
Q2. プログラミングができないと使えない?
テキトー教師DotAI 認定講師初めて触る人が最初に戸惑うのがそこで。手順どおりに進めれば入るんですけど、設定を自分で書き換える場面で手が止まる人が出てきます。
室谷代表取締役エンジニアが横にいるかどうかで体感が変わる部分ではあります。うちの現場でも、触る人を絞って覚えてもらう形にしてますね。
テキトー教師DotAI 認定講師あと、動かないときに何を調べればいいか分からないのが一番こたえるんですよ。理由が画面に出てこないタイプのつまずきは、慣れてないとつらいです。
Q3. 会社のPC・会社アカウントで試すのはアリ?
室谷代表取締役これは止めたほうがいいと思います。会社の端末と会社のアカウントで外部の何かをつなぐのは、情シスから見たら事故の入口なんですよ。
テキトー教師DotAI 認定講師たしかに。私物のマシンで、業務データを入れない範囲ならまだ話が通ります。
逆に「便利だから」で業務データを流すと、後から説明がつかないです。
逆に「便利だから」で業務データを流すと、後から説明がつかないです。
室谷代表取締役迷ったら導入前に情シスへ持っていく。順番としてはそれだけなんですよね。
Q4. 自分でホストするタイプのツールは、既存の連携サービスと何が違う?
室谷代表取締役既存の連携サービスは、結局あちら側のサーバーに預ける形なんですよ。OpenClawは逆で、自分の手元に置く。
この向きの違いが前提を全部変えます。
この向きの違いが前提を全部変えます。
テキトー教師DotAI 認定講師預ける便利さと、持つ責任の重さ、という対比ですね。現場感覚で言うと、楽さで選ぶ人と、中身が見えないと落ち着かない人で評価が真逆になります。
Q5. 日本語の情報が少ないとき、どこを見ればいい?
テキトー教師DotAI 認定講師最初に見るべきは公式のドキュメントとリポジトリですね。更新が速いので、まとめ記事だけ読むと手順が古いことがあるんですよ。
室谷代表取締役これ、社内でも同じことを言ってます。二次情報で判断して、あとで「書いてある通りに動かない」となるのが一番コストが高いんですよね。
テキトー教師DotAI 認定講師設定の書き方が変わることもあるので、手元で動いた手順は日付つきで残しておくと後が楽です。
まとめ
室谷代表取締役全体を通して言えるのは、OpenClawは「便利なbot」ではなくて、自分の環境に置く接続口だということです。便利さと、自分で面倒を見る責任がセットになってる。
テキトー教師DotAI 認定講師たしかに。だから最初に決めるのは機能じゃなくて「どこまでつなぐか」なんですよ。
全部つないでから絞るより、絞ってから足すほうが事故が少ないです。
全部つないでから絞るより、絞ってから足すほうが事故が少ないです。
室谷代表取締役試すなら、仕事のデータが入っていない環境で。ROI を測るのは、安全に回る形が見えてからで遅くないと思います。
テキトー教師DotAI 認定講師動かすこと自体はそんなに難しくないので、まず手元で小さく動かして、境界の感覚をつかむところから始めるのがおすすめです。