OpenClawのGitHubリポジトリには何が置かれているのか
GitHubで公開されているのはどんなAIアシスタントなのか
 室谷代表取締役
まず前提として、OpenClawはSaaSじゃなくて、自分のマシンで動くオープンソースのAIアシスタントなんですよ。だからリポジトリを開くと、Webサービスのコードというより「手元で動かす道具一式」が置いてある感じなんですよね。
 テキトー教師DotAI 認定講師
そこが最初の戸惑いポイントで。「クラウドでアカウント作ってログインするんでしょ」と思って来た人が、いきなりリポジトリをcloneする世界に放り込まれるんですよ。
室谷代表取締役で、面白いのがDiscord、iMessage、Slack、Microsoft Teams、Telegram、WhatsAppみたいな20以上のチャットサービスから使える設計になってる点で。macOS、iOS、Android、Windows、Linux向けのネイティブアプリも用意されてる。
要は「いつものチャット画面がAIの入り口になる」わけです。
要は「いつものチャット画面がAIの入り口になる」わけです。
テキトー教師DotAI 認定講師専用アプリを開く習慣を作らなくていいのは大きいですね。現場感覚で言うと、人は新しいアプリを開かなくなるんですよ。
既にある窓から使える方が定着します。
既にある窓から使える方が定着します。
Gateway・Channel・プラグインという3つの部品
室谷代表取締役構造は割と素直で、中心にあるのがGateway。ローカルの制御プレーンで、これ1つが個人用の「claw」としても、複数人で共有する「multiplayer claw」としても動くんですよ。
テキトー教師DotAI 認定講師そこで人数のスケールを吸収するんですね。外側がチャットサービスとの接続口、内側がモデルの差し替え、という住み分けですか。
室谷代表取締役そうそう。モデルやエージェントの実行基盤はプラグインで入れ替えられる。
Claude、Codex、ローカルモデルなんかが候補として挙がってます。状態・メモリ・認証情報は自分のマシンに置かれたままで、有料プランもホスティングもトークン販売も無いんですよね。
Claude、Codex、ローカルモデルなんかが候補として挙がってます。状態・メモリ・認証情報は自分のマシンに置かれたままで、有料プランもホスティングもトークン販売も無いんですよね。
テキトー教師DotAI 認定講師その割り切りは分かりやすいです。既定ではバージョン確認の通信だけで、それも設定で切れると。
何が外に出るかを把握しやすい構造なのは安心材料ですね。
何が外に出るかを把握しやすい構造なのは安心材料ですね。
スター数やコントリビューター数は最新のGitHubで確認する
室谷代表取締役ここは注意が必要で、スター数って記事によって数字がバラバラなんですよ。18万超と書いてある記事もあれば、38.7万と書いてあるものもある。
公式のREADMEにも固定値は書かれてないんですよね。
公式のREADMEにも固定値は書かれてないんですよね。
テキトー教師DotAI 認定講師初めて触る人が一番引っかかるのがそこなんですよ。記事に書いてある数字と今のリポジトリが違う、って。
伸びてる最中のプロジェクトだと、書いた瞬間に古くなりますから。
伸びてる最中のプロジェクトだと、書いた瞬間に古くなりますから。
室谷代表取締役なので数字は記事で覚えずに、リポジトリを直接見た方がいい。参考までにREADMEに載っている値だと、Used byが1.9K、Contributorsが3,625、Commitsが127,699、主要言語はTypeScriptで89.5%という構成になってます。
これも動くので、最新はGitHubで確認してください。
これも動くので、最新はGitHubで確認してください。
テキトー教師DotAI 認定講師判断材料としては、コントリビューターが3,000人規模ってこと自体が「一人の趣味プロジェクトではない」というサインになりますね。数字の大小より、更新が続いているかを見るのが大事です。
誰が運営しているのか——Foundationとライセンス
室谷代表取締役運営はOpenClaw Foundationという独立した501(c)(3)の非営利団体で、ライセンスはMIT。ここ、地味だけど導入判断ではかなり効くところなんですよ。
テキトー教師DotAI 認定講師企業が持つプロダクトではない、と。そこは利用者にとって何が変わるんでしょう。
室谷代表取締役一番大きいのは、後から課金条件が変わったり、ホスティング前提に舵を切られたりするリスクを読みやすいこと。READMEにはドナーとしてAmazon、OpenAI、Red Hat、University of Michiganなんかが名を連ねていて、Blacksmith、Convex、GitHub、NVIDIA、Vercelはインフラ面の支援企業として別枠で記載されてます。
OpenAIについては「ドナーであり所有者ではない」と明記されてるんですよね。
OpenAIについては「ドナーであり所有者ではない」と明記されてるんですよね。
テキトー教師DotAI 認定講師資金の出どころと支配構造を分けて書いてあるのは誠実ですよね。あとREADMEだと、Peter Steinbergerさんとコミュニティが、架空の宇宙ロブスターAI「Molty」のために作ったという由来も書かれていて。
成り立ちを知ると、リポジトリの空気が掴みやすいです。
成り立ちを知ると、リポジトリの空気が掴みやすいです。
GitHubから入れる方法は3通り——自分の環境ならどれを選ぶ?
まずは公式インストーラー(macOS・Linux・Windows)
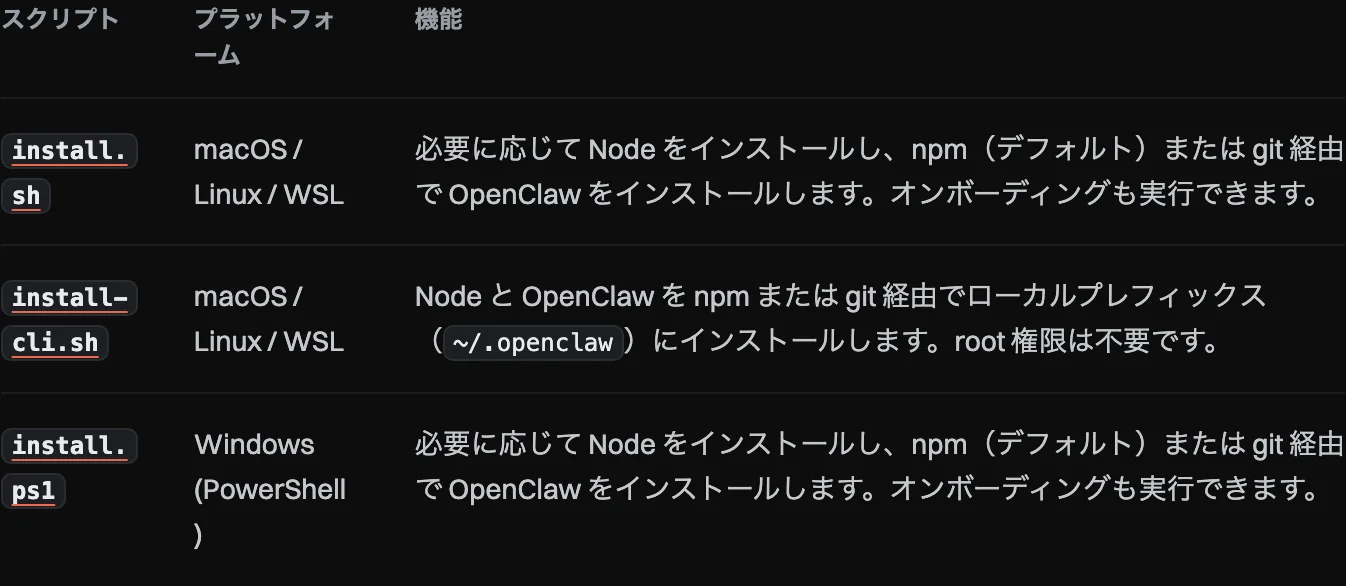
室谷代表取締役まず一番ラクなのは公式インストーラーです。macOS・Linux・WSL2なら
既定だとnpm経由で入って、オンボーディングまで自動で走ります。
curl -fsSL https://openclaw.ai/install.sh | bash、WindowsのPowerShellなら iwr -useb https://openclaw.ai/install.ps1 | iex。既定だとnpm経由で入って、オンボーディングまで自動で走ります。
テキトー教師DotAI 認定講師初めて触る人はここからで間違いないですね。インストールしたのに「次に何をすれば」と止まる人が多いので、そのまま設定まで進めてくれるのは大きいです。
室谷代表取締役ちなみに経路が3つに分かれてるの、サポート設計としては理にかなってるんですよね。OSごとに詰まる場所が違うので、そこを吸収する層を分けてるわけで。
テキトー教師DotAI 認定講師もう1本あって、
install-cli.shはルート権限なしで ~/.openclaw 配下にNodeごとまとめて入れる版です。会社のPCで管理者権限がない人はこれが効きます。npmで入れたい人向けのNodeバージョン条件
室谷代表取締役すでにNodeを自分で管理してる人は
npm install -g openclaw@latest --allow-scripts=openclaw でも入ります。ただしREADME側の条件はきつめで、24系なら24.16.0以上、26系なら26.1.0以上。テキトー教師DotAI 認定講師最初に戸惑うのがNodeのバージョンなんですよ。インストーラー側は22.22.3以上・24.15以上・25.9以上で、Node 23は非対応。
ここを知らずに入れて詰まる人が現場でよくいます。
ここを知らずに入れて詰まる人が現場でよくいます。
室谷代表取締役セキュリティ面だと24.22.1以上、26系なら26.12.1以上が強く推奨、とREADMEに書いてある。バージョン確認は
node --version で一発なので、先に一度見ておくのが無駄がないですね。テキトー教師DotAI 認定講師--allow-scripts=openclaw を忘れるとスクリプトが走らないので、そこだけ注意ですかね。pnpmやbunのグローバルインストールでも可とされています。GitHubのソースからビルドする——git cloneとpnpm
室谷代表取締役開発者とか最新の開発版を追いたい人はソースからですね。手順はこれだけです。
code
git clone https://github.com/openclaw/openclaw.git
cd openclaw
pnpm install
pnpm build
pnpm ui:buildリポジトリ直下で素の
npm install を叩くと失敗するんですよ。pnpm workspace前提の構成なので、そこが最初の関門になります。室谷代表取締役あと紛らわしいのが、npmで
openclaw@main を指定してもGitHubのソースにはならない点。mainを追いたいならインストーラーに --install-method git --version main を渡す形になります。テキトー教師DotAI 認定講師要は「自分でビルドしたいのか、配布物として最新版を入れたいのか」で分かれるわけですね。後者ならコマンド1本で済みます。
Arch LinuxはAURのopenclaw-gitを使う
GitHubから入れる3つの方法と補助オプション
公式インストーラー
- macOS・Linux・WSL2: curl -fsSL https://openclaw.ai/install.sh | bash
- Windows PowerShell: iwr -useb https://openclaw.ai/install.ps1 | iex
- 既定でnpm経由・オンボーディングまで自動
- install-cli.shはルート権限なしで~/.openclaw配下にNodeごと導入
- Node条件: 22.22.3以上/24.15以上/25.9以上、Node 23非対応
npmで入れる
- npm install -g openclaw@latest --allow-scripts=openclaw
- README条件: 24系は24.16.0以上、26系は26.1.0以上
- セキュリティ推奨: 24.22.1以上、26系は26.12.1以上
- --allow-scripts=openclawを忘れるとスクリプトが走らない
- pnpmやbunのグローバルインストールも可
テキトー教師DotAI 認定講師Archの人ならAURの
openclaw-git が選択肢に入ります。GitHubのHEADから都度ビルドする形で、説明文もBunビルド前提の内容になっています。室谷代表取締役ただこれ、コミュニティメンテナンスのパッケージで公式サポート対象ではないんですよね。安定版を追う
運用で考えると、そこは先に決めておく話です。
openclaw とは Conflicts 関係にあって、同時に入れられない。運用で考えると、そこは先に決めておく話です。
テキトー教師DotAI 認定講師ビルド依存もそれなりに多くて、nodejs・bun・cmake・gcc・git・libvips・make・npm・pkgconf・pythonあたりが必要です。任意でbubblewrapも。
初めてだと依存解決で止まりやすいところですね。
初めてだと依存解決で止まりやすいところですね。
室谷代表取締役どの経路も最終的に入るものは同じなので、環境と目的で選べばいい。手元のOSとNodeの状態を一回確認してから決めるのが、結局いちばん速いです。
インストールのあと、GitHub連携まで漕ぎ着ける初期設定
onboardでプロバイダーとGatewayを通す
- ターミナルで
openclaw onboard --install-daemonを実行する - 案内に沿ってモデルプロバイダーのAPIキーを入力する
- 続けてGatewayの構成を進める(常駐デーモンとして登録される)
室谷代表取締役インストールが終わった直後の入口が、この
openclaw onboard --install-daemon なんですよね。APIキーとGatewayの構成をここでまとめて聞かれます。テキトー教師DotAI 認定講師最初に戸惑うのが、何を聞かれているのか分からないまま進めてしまうことなんですよ。プロバイダーは後から差し替えられるので、まず一周通してしまうのが早いですね。
室谷代表取締役その差し替えやすさは設計として効いてると思います。有料プランもホスティングも持たない非営利財団が運営していて、モデル側をプラグインで選ばせる形になってる。
構造として筋が通ってるんですよ。
構造として筋が通ってるんですよ。
テキトー教師DotAI 認定講師なお、ソースから入れた人は
pnpm install から pnpm build、pnpm ui:build まで済ませておかないと、onboard の手前で止まります。ここだけ順番が違うんですよ。gateway statusとdashboardで稼働を見る
openclaw gateway statusを実行し、Gatewayが動いてポート18789で待ち受けているか確認するopenclaw dashboardでControl UIを開く- 画面から最初のメッセージを送り、応答が返るか確かめる
室谷代表取締役status で待ち受けまで見えたら、次は dashboard を開いて一度喋らせる。ここまでで初めて「動いてる」と言えるんですよね。
テキトー教師DotAI 認定講師現場でよく聞くのは、status だけ見て満足しちゃうパターンです。ダッシュボードで1通返ってくるのを確認すると、その先の設定がぐっと楽になります。
室谷代表取締役あと、ダッシュボードはローカルで開く前提なので、外部に繋ぐ話とは切り分けたほうがいいんですよね。Gatewayを外に出せるようにする前に、セキュリティガイドを読む順番が正しいと思います。
テキトー教師DotAI 認定講師そこを飛ばすと、あとから効いてくるやつですね。
つまずいたときに見る確認コマンド
テキトー教師DotAI 認定講師うまくいかないときは
openclaw --version、openclaw doctor、node --version の3つを見るだけで、かなり絞れます。特にNodeのバージョンは最初の関門になりやすいんですよ。室谷代表取締役インストーラー経由なら Node 22.22.3 以降、24.15 以降、25.9 以降のどれかが必要で、24が既定。npm で直接入れる場合は必要なバージョンが上がるので、そこは公式の記載を見たほうが確実です。
テキトー教師DotAI 認定講師Arch で
openclaw-git を選んだ人は、あれはコミュニティ管理で公式サポートの対象外、安定版のパッケージとも同時に入らない点は頭に置いておきたいですね。室谷代表取締役git経由でもnpm経由でもAURでも、入口が違うだけで出口は同じ。onboard と status という確認ポイントさえ押さえておけば、どのルートでも詰まらないんですよね。
OpenClawとGitHubを連携させてIssue・PR・CIをAIに任せるには
同梱のgithub Skillができること
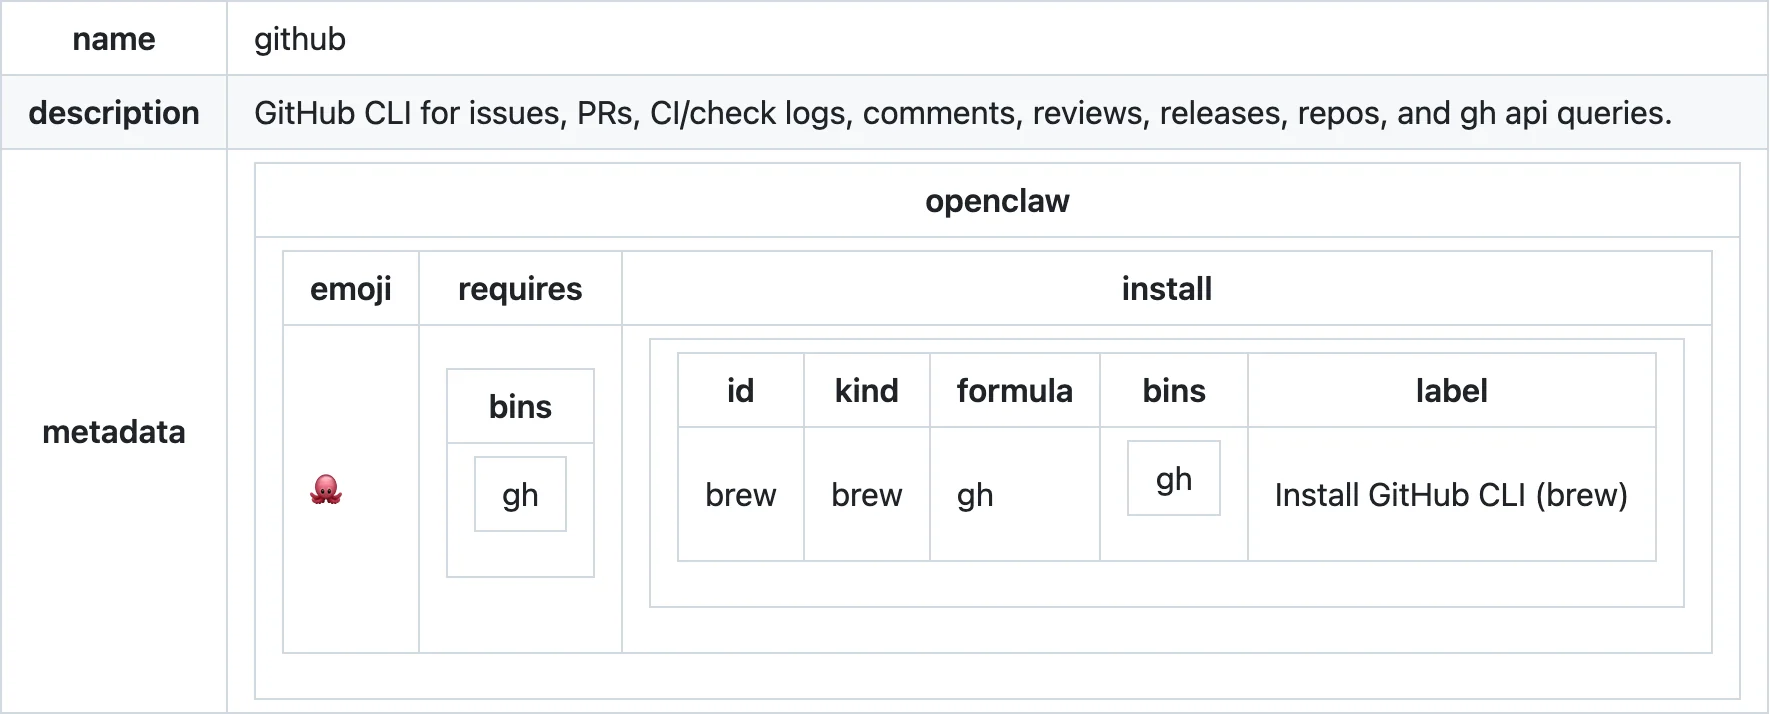
室谷代表取締役まず前提を揃えておくと、OpenClawのリポジトリには
skills/github/SKILL.md が同梱されてるんですよ。GitHub連携の実体はこれで、別途アドオンを探してくる話じゃないんですよね。テキトー教師DotAI 認定講師そうなんです。中身はghコマンドの操作をエージェントに渡すための手順書で、Issue・PR・CIのチェックログ・コメント・レビュー・リリースまで射程に入ってます。
室谷代表取締役具体的には
gh pr list とか gh issue create、gh run view --log-failed あたり。CIが落ちた理由をログから読ませて、修正案を出させるところまで一直線にできる。テキトー教師DotAI 認定講師初めて触る人が戸惑うのが、これが「Skill」であって「プラグイン」ではない点なんです。何かを追加インストールしないと動かない、と思い込んでしまう人が多いんですよ。
必要なのはgh CLIとgh auth loginだけ——専用トークン説はここが違う
OpenClaw×GitHub連携のセットアップ手順
- 01GitHub CLIをインストールmacOSなら brew install gh
- 02gh auth login で認証専用トークンの発行は不要。ghのログイン状態がそのまま認証になる
- 03gh auth status で確認ログイン状態をチェック
手順はこの3つで終わります。
- GitHub CLI を入れる(macOSなら
brew install gh) gh auth loginでGitHubアカウントを認証するgh auth statusでログイン状態を確認する
室谷代表取締役ここ、情報が混ざってる部分なので整理したいんですよ。世の中の解説には「専用のMCPプラグインを入れて、専用トークンを発行して設定する」と書いてるものがあるんですけど、公式のSKILL.mdを読む限り、要るのはgh CLIと
gh auth login だけなんです。テキトー教師DotAI 認定講師現場でよく聞くのもまさにそこなんです。「トークンはどこで発行するんですか」と。
答えは「OpenClaw用のトークンは存在しない、ghのログイン状態がそのまま認証になる」なんですよね。
答えは「OpenClaw用のトークンは存在しない、ghのログイン状態がそのまま認証になる」なんですよね。
室谷代表取締役手順が増えると権限も散らかるんですよ。認証の入口が1本に絞られてるのは、運用として素直な設計だなと。
テキトー教師DotAI 認定講師たしかに。覚えることが少ないぶん、初めての人が挫折しにくい構造になってます。
plugins installでGitHub上のリポジトリをプラグインとして入れる
室谷代表取締役もう一つ名前が紛らわしいのがプラグイン機構のほうで。
openclaw plugins install git:github.com/<owner>/<repo>@<ref> のように、GitHub上のリポジトリをプラグインソースとして指定して入れられるんです。テキトー教師DotAI 認定講師ここ、ハマる人多いんですよ。GitHubのURLを打ち込むので「GitHub連携の設定をしてる」と勘違いしやすい。
でも中身はプラグインの取得で、用途がまったく別物なんです。
でも中身はプラグインの取得で、用途がまったく別物なんです。
室谷代表取締役しかも公式カタログ外のnpm・git・ローカルパスは、非対話インストールだと
--force 指定が要るうえ、事前レビューが前提とされてる。便利さと引き換えに、野良を雑に入れるなという線が引かれてるわけです。gh apiでリポジトリの情報を引かせる
室谷代表取締役最後に地味に効くのが
gh api で。gh api repos/owner/repo --jq '{stars: .stargazers_count}' みたいに、リポジトリの情報をCLIから直接引かせられるんですよ。テキトー教師DotAI 認定講師これが嬉しいのは、エージェントに「まず現状を確認してから動いて」と渡せることなんです。記憶で喋らせず、事実を取ってこさせられるので、指摘のズレが減ります。
室谷代表取締役PRのレビュー待ちやCIの再実行待ちって、時給で換算すると地味に効くコストなんですよね。そこを人が張り付かずに回せるなら、投資対効果はかなり素直に出ます。
テキトー教師DotAI 認定講師ただ、そのぶん権限も広がるので、まずは読む系の操作から慣らしていくのが現場感覚では安全ですね。
ワークスペースのMEMORY.mdをGitHubでバックアップ・複数PCで共有する
そもそもワークスペースには何が入っているのか
室谷代表取締役OpenClawの状態って、基本ぜんぶ手元のマシンに置かれるんですよね。既定だと
AIの記憶と人格の本体が、普通のフォルダとして転がってるわけです。
~/.openclaw/workspace で、そこに MEMORY.md、USER.md、SOUL.md、あと skills/ や scripts/ が入る。AIの記憶と人格の本体が、普通のフォルダとして転がってるわけです。
テキトー教師DotAI 認定講師初めて触る人がまず戸惑うのがそこなんですよ。「クラウドに保存されてるんじゃないんですか」と聞かれるんですが、実体はローカルのファイル群なので、PCが逝ったら素直に消えます。
室谷代表取締役経営目線で言うと、事業のナレッジが1台のノートPCに載ってる状態なわけで、これは地味に怖い。バックアップって保険の話じゃなくて、事業継続の話なんですよね。
テキトー教師DotAI 認定講師しかも溜まるのがMEMORY.mdですからね。業務の文脈とか、こちらの好みとか、かなり濃い情報が入っていきます。
だからこそ扱いを最初に決めておきたいところです。
だからこそ扱いを最初に決めておきたいところです。
Privateリポジトリで作るバックアップ手順
Privateリポジトリで作るバックアップ手順
- 01GitHub CLIを導入macOSなら brew install gh
- 02GitHubに認証gh auth login
- 03ワークスペースで初期化フォルダに移動して git init
- 04.gitignoreを作成上げたくないものを先に除外
- 05初回コミットgit add -A && git commit -m "backup"
- 06非公開リポジトリを作成してpushgh repo create <user>/openclaw-workspace --private --source . --remote origin --push
- 07以降は差分をpushgit add -A && git commit && git push origin main
- GitHub CLI を入れる(macOS なら
brew install gh) gh auth loginで GitHub に認証する- ワークスペースのフォルダに移動して
git init .gitignoreを作り、リポジトリに上げたくないものを先に除外するgit add -A && git commit -m "backup"で初回コミットgh repo create <user>/openclaw-workspace --private --source . --remote origin --pushで非公開リポジトリを作って push- 以降は
git add -A && git commit && git push origin mainを繰り返す
室谷代表取締役ここで
リポジトリ名も中身が分かりすぎないほうが無難です。
--private を絶対に外さないでほしいんですよね。MEMORY.md には個人情報が入る前提なので、公開リポジトリに上がった時点で詰みます。リポジトリ名も中身が分かりすぎないほうが無難です。
テキトー教師DotAI 認定講師現場でよく聞くのは、勢いで
git add -A してから「何を上げたか確認してない」パターンです。最初の push の前に、一度 .gitignore と差分を眺めるだけで事故はかなり減ります。室谷代表取締役あと公式のセキュリティ指針も一緒に読んでおくべきで。受信メッセージは信頼できない入力として扱う、ツールはサンドボックス設定をしない限りホスト上で実行される、と明記されてるんですよ。
バックアップは便利ですが、置き場所の権限設計とセットで考える話ですね。
バックアップは便利ですが、置き場所の権限設計とセットで考える話ですね。
別のPCではgit cloneで同じワークスペースを復元する
室谷代表取締役復元は拍子抜けするほど素直で、別のマシンで
git clone すれば同じワークスペースが戻ってきます。認証は gh auth login を通せばいいので、2台目以降の立ち上げがかなり速い。テキトー教師DotAI 認定講師引っ越しや買い替えのときに効きますよね。ゼロから記憶を作り直すのは、人で言うと履歴を消して入社し直すようなもので、現場感覚だとそのロスが一番痛いんですよ。
室谷代表取締役ただ、clone した中身には過去の文脈がそのまま入ってるわけです。誰かと共有したワークスペースを復元したなら、中の指示を無条件に信用しない。
公式が言う「信頼できない入力として扱う」は、この場面にもそのまま効いてきます。
公式が言う「信頼できない入力として扱う」は、この場面にもそのまま効いてきます。
テキトー教師DotAI 認定講師「自分のバックアップ=安全」と思い込むのが一番の落とし穴かもしれません。復元したらまず中身を一度読む、そこから運用を始めるのが落ち着きますね。
GitHub連携とプラグイン導入で気をつけるべきこと
受信メッセージは信頼できない入力として扱う
まとめ
GitHub連携とプラグイン導入で気をつけるべきこと
- 受信メッセージは信頼できない入力として扱う(公式READMEに明記)。外部の人が書き込める経路は攻撃者の入力でもある
- ワークスペースは非公開リポジトリで管理する。MEMORY.md等に個人情報が入るため、公開リポジトリへのpushは漏洩になる。バックアップ手順の`--private`を外さない
- ツールはサンドボックスを設定しない限りホスト上で動く。ローカルで動くツールは手元のファイル全部が射程に入り、インシデント対応コストが桁で変わる
- Gatewayを外部公開する前に、セキュリティガイド・公開時のrunbook・サンドボックス設定を読む。既定はポート18789でローカル待ち受け
- GitHub認証はOpenClaw専用トークンではなくghコマンドのログイン状態に委ねられる。`gh auth login`して`gh auth status`で確認。その権限がそのままエージェントの権限になるため、PATやghのスコープは必要最小限に絞る
- カタログ外のプラグインはGitHubの任意リポジトリから入れられるが、非対話インストールでは`--force`が必要で事前レビューが前提。「入れられる」と「入れていい」は別
- `--force`は自己責任のフラグ。中身を読んでから押す。社内で配るなら許可プラグインのリストを作る
室谷代表取締役GitHub連携の便利さの裏側を先に置いておきたいんですよね。公式のREADMEに「受信メッセージは信頼できない入力として扱う」と明記されてるんですよ。
チャットから入ってくる文字列は、全部そう見る前提らしいです。
チャットから入ってくる文字列は、全部そう見る前提らしいです。
テキトー教師DotAI 認定講師そこ、最初に戸惑う人が多いところで。自分が書いたメッセージしか来ないと思い込みがちなんですよね。
外部の人が書き込める経路があるなら、それは攻撃者の入力でもあるわけで。
外部の人が書き込める経路があるなら、それは攻撃者の入力でもあるわけで。
室谷代表取締役ワークスペースを非公開リポジトリで管理する意味もそこに繋がるんですよ。MEMORY.mdみたいなファイルには個人情報が入る。
公開リポジトリにpushした時点で、それはもう漏洩なわけで。
公開リポジトリにpushした時点で、それはもう漏洩なわけで。
テキトー教師DotAI 認定講師はい。バックアップ手順で
--privateを付けるところ、あれを「面倒だから」で外すのが一番危ないんですよね。サンドボックスと、Gatewayを外部公開する前の確認
テキトー教師DotAI 認定講師もう一つ、ツールはサンドボックスを設定しない限りホスト上で動くとREADMEに書かれています。つまりエージェントが触るのは、自分のPCそのものなんですよ。
室谷代表取締役これ、経営目線で言うと被害額の話なんですよね。クラウドのSaaSなら最悪アカウント停止で済むけど、ローカルで動くツールは手元のファイル全部が射程に入る。
インシデント対応のコストが桁で変わるんですよ。
インシデント対応のコストが桁で変わるんですよ。
テキトー教師DotAI 認定講師で、Gatewayを外部に公開する前には、セキュリティガイドと公開時のrunbook、サンドボックス設定を読むよう案内されています。既定はポート18789でローカル待ち受けなので、そこを触るまでは比較的静かなんですけど。
室谷代表取締役逆に言うと、外に出した瞬間から前提が変わる。繋ぐ前に読む、という順番を飛ばさないほうがいいですね。
ghやPATの権限は必要最小限にする
室谷代表取締役GitHub側の認証、OpenClaw専用のトークンを別に作る話ではなくて、ghコマンドのログイン状態に委ねられてるんですよね。
テキトー教師DotAI 認定講師そうなんです。
だからこそ、そのログインに付いてる権限がそのままエージェントの権限になるんですよ。
gh auth loginしてgh auth statusで確認、それで終わり。だからこそ、そのログインに付いてる権限がそのままエージェントの権限になるんですよ。
室谷代表取締役PRの自動マージまで任せるなら、PATやghのスコープは必要最小限に絞る。事故ったときの復旧コストを考えれば、最初に数分かける価値は明確なんですよ。
テキトー教師DotAI 認定講師現場感覚で言うと、権限を絞ると「動かない」という相談が増えるんですけど、動かない原因の切り分けは権限から見るのが一番早いんですよね。
カタログ外のプラグインは--forceとレビューが前提
テキトー教師DotAI 認定講師プラグインの入れ方も、公式カタログ以外は一段階厳しくなってます。GitHubの任意リポジトリを指定して入れることはできるんですけど。
室谷代表取締役非対話のインストールだと
--forceを付けないと通らない、かつ事前レビューが前提、という扱いなんですよね。つまり「入れられる」と「入れていい」は別の話なんですよ。テキトー教師DotAI 認定講師--forceって、エラーを消すための呪文に見えちゃうんですよ。でもあれは自己責任のフラグを立てたという意味なので、中身を読んでから押すものなんですよね。室谷代表取締役社内で配るなら、どのプラグインを許可するかリストを作る。経営の判断としては、便利さのゲインより野良プラグイン1個のリスクのほうが大きいフェーズだと思います。
よくある質問
Q1. GitHubアカウントがなくてもOpenClawは使えますか?
室谷代表取締役リポジトリから取得する形が前提なので、実質もんないと厳しいんですよね。認証が通らないと取得も更新もそこで止まります。
テキトー教師DotAI 認定講師最初に戸惑うのがまさにそこなんですよ。「アカウント連携」と言われても、設定ファイルに何を書くのかのイメージが湧かないまま進んで止まる。
まずは読み取りだけ通す、くらいの小ささで試すのが現実的ですね。
まずは読み取りだけ通す、くらいの小ささで試すのが現実的ですね。
室谷代表取締役権限は最小で入れて、必要になったら足す。逆の順番でやると、あとで剥がす作業が地味に痛いんですよ。
Q2. プライベートリポジトリでも連携できますか?
テキトー教師DotAI 認定講師できますが、渡した権限の範囲がそのまま効いてきます。private側に限定したトークンにする、組織のSSOが絡むなら管理者に先に確認する、この2つを押さえておけば大きな事故は避けられますね。
室谷代表取締役ここはROIで見た方がよくて。広く渡して事故ったときの損失の方が、狭く渡して都度足す手間より高くつくんですよね。
テキトー教師DotAI 認定講師そうなんです。一度広く渡すと、誰が何に使ってるのか追えなくなるんですよ。
Q3. 会社のOrganization配下で使うときの注意点は?
室谷代表取締役個人アカウントで試して便利だったからと、そのまま組織に持ち込むと止まることがあるんですよ。組織側のポリシーで制限されていたり、どの権限で動いているのか分からなくなる。
テキトー教師DotAI 認定講師現場でよく聞くのは「動いてるのは分かるけど、止め方が分からない」ですね。入れる前に、誰が権限を持っていて、どう外すのかまで決めておくと揉めません。
室谷代表取締役これ、ツールの話に見えて半分は運用の話なんですよね。
Q4. GitLabなど他のホスティングでも同じことはできますか?
テキトー教師DotAI 認定講師GitHubを前提に組まれている部分があるので、同じようにはいかないことが多いです。どこまで対応しているかは公式の最新情報を見るのが確実ですね。
室谷代表取締役乗り換え前提で設計を考えるより、今使っているリポジトリでどこまで回るかを見た方が判断が早いんですよ。
Q5. 連携したのにIssueやPRを拾ってくれません。
テキトー教師DotAI 認定講師切り分けは、認証が通っているか、対象リポジトリの指定が合っているか、権限が足りているか、の順で見るのが多いですね。よく引っかかるのが2番目で、別のリポジトリを見に行っているケースがけっこうあります。
室谷代表取締役ログを先に見る癖をつけると早いんですよ。動いていないのか、動いたけど対象が違うのかで、次の手がまったく変わりますから。
テキトー教師DotAI 認定講師そこを混ぜたままにすると、時間だけ溶けていくんですよね。
まとめ
室谷代表取締役GitHub周りは、最初の設定さえ通ればあとは淡々と回るんですよ。だから重いのは最初の1時間で、そこを飛ばすと後で何倍も払うことになる。
テキトー教師DotAI 認定講師そうですね。初めて触る人は「全部つないでから試す」に行きがちなんですけど、読み取りだけ、1リポジトリだけ、から始める方が結局は早いんですよ。
室谷代表取締役これまで見てきた案件でも、最初に大きく広げた案件ほど定着しなかった記憶があります。小さく始めて、効いている作業だけ残していくのが結果的に一番伸びるんですよね。
テキトー教師DotAI 認定講師現場感覚でも同じです。Issueの整理とか、定型的なPRの下準備みたいに「毎回同じ手順でやってる作業」を1つ選ぶと、効果が実感しやすいですよ。
室谷代表取締役まずは自分のリポジトリ1つで、一番面倒な作業を1つだけ任せてみる。回るなら広げる、回らないなら設定を見直す。
順番はそれでいいと思います。
順番はそれでいいと思います。